סינון דואר זבל לעסקים שמגן על העבודה היומיומית

איך לתכנן מעבר למיקרוסופט 365 בלי לפגוע בעבודה
אוקטובר 21, 2026
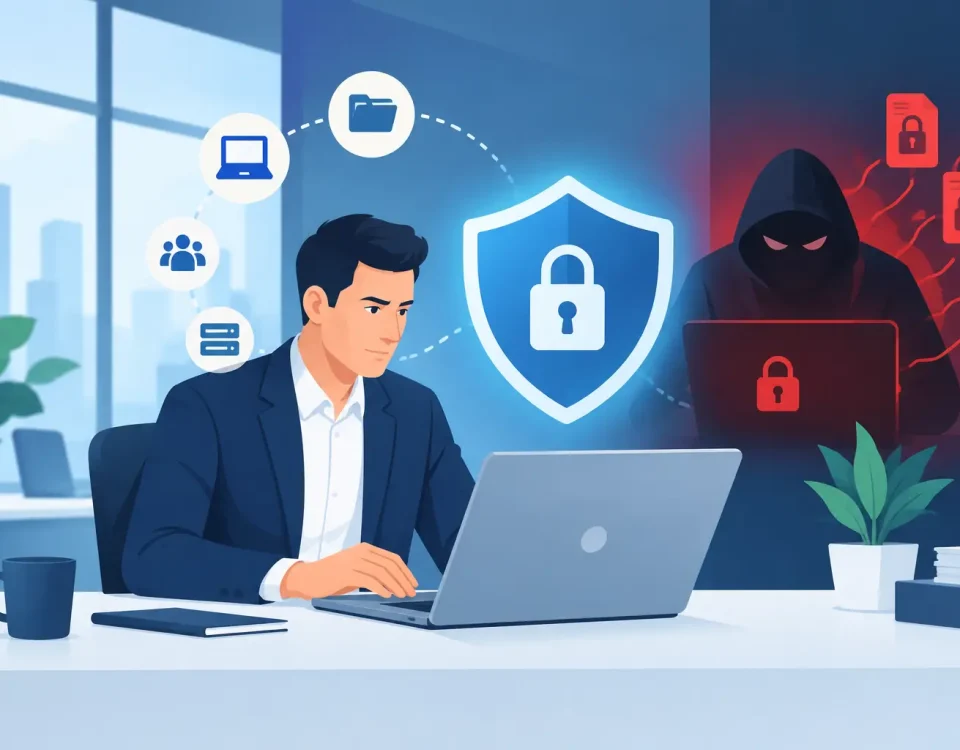
הודעה אחת שנראית כמו חשבונית, בקשה דחופה מהמנכ״ל או עדכון מחברת שילוח יכולה לעצור יום עבודה שלם. לעיתים היא רק מטרד, אבל במקרים אחרים היא שער לגניבת סיסמאות, הדבקת מחשבים או העברת כספים שגויה. לכן סינון דואר זבל אינו עניין של נוחות בלבד, אלא שכבת הגנה תפעולית שכל עסק צריך לנהל באופן רציף.
בעסקים קטנים ובינוניים, תיבת הדואר היא מרכז הפעילות: הצעות מחיר, מסמכים, פגישות, אישורי תשלום, תקשורת עם ספקים וגישה למערכות נוספות. כאשר הסינון חלש מדי, העובדים מבזבזים זמן ומקבלים הודעות מסוכנות. כאשר הוא אגרסיבי מדי, הודעות לקוח לגיטימיות עלולות להיעלם. המטרה היא למצוא את האיזון הנכון – לצמצם סיכון בלי לפגוע בעבודה.
למה דואר זבל הוא בעיה עסקית ולא רק מטרד
דואר זבל מודרני כבר לא מורכב רק מפרסומות לא רלוונטיות. עבריינים משתמשים בשפה עסקית, בלוגואים מוכרים ובכתובות שנראות כמעט זהות לכתובות אמיתיות. הם מנצלים לחץ, סקרנות והרגלי עבודה: הודעה על חשבון שעתיד להיחסם, קובץ שממתין לחתימה או בקשה להעביר תשלום במהירות.
הסכנה העיקרית היא פישינג – ניסיון לגרום לעובד למסור סיסמה, פרטי אשראי או גישה למערכת. יש גם הודעות שמכילות קישורים לאתרים זדוניים, קבצים עם נוזקות או התחזות לספק ולמנהל בחברה. אפילו עובד מנוסה עלול לטעות בשעת עומס, במיוחד כשההודעה מגיעה לתיבה אישית ונראית קשורה למשימה אמיתית.
הנזק אינו מסתכם בשעות עבודה שהלכו לאיבוד. פריצה לתיבת דואר עשויה להוביל לאיפוס סיסמאות במערכות אחרות, גישה להתכתבויות רגישות, התחזות מול לקוחות ופגיעה באמון. במקרה של הצפנת קבצים או דליפת מידע, העסק נדרש להתמודד גם עם השבתה, שחזור וגיבוי, ולעיתים עם דרישות רגולטוריות או חוזיות.
איך סינון דואר זבל לעסקים עובד בפועל
מערכת סינון טובה בוחנת כל הודעה לפני שהיא מגיעה לתיבת העובד. היא אינה מסתמכת רק על רשימת מילים חשודות. היא מנתחת את השולח, המוניטין של השרת, מבנה ההודעה, הקישורים, הקבצים המצורפים והתנהגות חריגה. במקרים מסוימים היא מעבירה את ההודעה להסגר, ובמקרים אחרים חוסמת אותה לחלוטין.
אחד המרכיבים החשובים הוא אימות זהות השולח. מנגנוני אימות לדומיין עוזרים לבדוק אם הודעה שנשלחה בשם חברה מסוימת אכן יצאה משרת מורשה שלה. הם אינם מבטיחים שכל הודעה תקינה, אך הם מקשים על התחזות פשוטה בשם הדומיין של העסק או של ספק מוכר.
מרכיב נוסף הוא סריקת קבצים וקישורים. קובץ שנראה כמו מסמך רגיל יכול להכיל קוד זדוני, וקישור יכול להפנות לאתר מתחזה שנבנה במיוחד כדי לאסוף פרטי גישה. מערכות מתקדמות בודקות את הרכיבים האלו גם מול מאגרי איומים מתעדכנים, ולעיתים פותחות קבצים בסביבה מבודדת לפני שהעובד נחשף אליהם.
עם זאת, אין מערכת שמזהה כל איום בוודאות. תוקפים משנים נוסחים, כתובות וטכניקות במהירות. לכן סינון יעיל מבוסס על כמה שכבות: הגנה טכנולוגית, הגדרות נכונות, ניטור שוטף והדרכת עובדים.
ההבדל בין חסימה טובה לחסימה שפוגעת בעבודה
קל להגדיר מסנן קשיח שיחסום כמעט כל הודעה חשודה. הבעיה היא שעסק עובד מול לקוחות, ספקים, מועמדים לעבודה וגורמים חדשים שאינם תמיד נמצאים ברשימות מאושרות. אם הודעה חשובה מגיעה להסגר ולא נבדקת, ייתכן שעסקה תתעכב או שלקוח יקבל תחושה שאין מענה.
לכן הגדרת הסינון צריכה להתאים לאופי הפעילות. משרד עורכי דין, למשל, מקבל קבצים רבים מגורמים חיצוניים ולכן צריך מדיניות שונה מחברה שבה רוב התקשורת מתבצעת מול מספר ספקים קבוע. גם מחלקת כספים זקוקה לעיתים לבקרות מחמירות יותר, משום שהיא יעד נפוץ להונאות התחזות.
הדרך הנכונה אינה לבטל הגנות כדי למנוע פספוסים. במקום זאת, מגדירים הסגר נגיש, התראות ברורות, רשימות אישור מבוקרות ותהליך מהיר לשחרור הודעות לגיטימיות. חשוב גם לבדוק מדי פעם אילו הודעות נחסמו ומדוע. כוונון קטן של ההגדרות יכול למנוע תסכול רב בלי להחליש את רמת ההגנה.
סימנים להודעה שדורשת עצירה ובדיקה
גם עם מערכת סינון איכותית, העובד הוא קו הגנה חשוב. אין צורך להפוך כל עובד לאיש אבטחת מידע, אבל כדאי להטמיע כלל פשוט: אם הודעה מבקשת פעולה חריגה, לא ממהרים לבצע אותה.
כדאי לעצור ולבדוק במיוחד כאשר מופיעים כמה מהסימנים הבאים:
- כתובת השולח דומה לכתובת מוכרת, אך כוללת שינוי קטן בשם או בדומיין.
- ההודעה מפעילה לחץ, איום או תחושת דחיפות בלתי רגילה.
- קיים קובץ מצורף שלא ציפיתם לקבל, במיוחד אם הוא מבקש להפעיל תוכן או להזין סיסמה.
- קישור מוביל לעמוד התחברות, בעוד שהפנייה לא נפתחה מתוך המערכת הרגילה.
- בקשת תשלום, שינוי פרטי חשבון בנק או העברת מידע רגיש נשלחת ללא תהליך אימות מקובל.
במצבים כאלה, אימות טלפוני מול איש הקשר המוכר הוא לעיתים הפעולה הפשוטה והנכונה ביותר. חשוב לא להשתמש במספר הטלפון שמופיע בהודעה החשודה, אלא בפרטי קשר שכבר קיימים במערכת הארגונית או באתר המוכר של הספק.
הגדרות שחייבות להיות חלק מהניהול השוטף
סינון דואר זבל אינו פרויקט חד-פעמי שמגדירים ושוכחים. תיבות דואר, עובדים, ספקים ואיומים משתנים לאורך הזמן. כאשר עובד חדש מצטרף, כאשר ספק מתחיל לשלוח חשבוניות ממערכת חדשה או כאשר החברה משנה שירות ענן, צריך לוודא שהמדיניות עדיין מתאימה למציאות.
ראשית, יש להפעיל אימות רב-שלבי לחשבונות הדואר. גם אם סיסמה נחשפה בעקבות הודעת פישינג, שכבת אימות נוספת יכולה למנוע כניסה לא מורשית. שנית, מומלץ לבטל העברה אוטומטית של הודעות מחוץ לארגון, אלא אם היא הוגדרה ואושרה באופן מודע. תוקפים שמקבלים גישה לחשבון מנסים לעיתים ליצור כלל כזה כדי להמשיך לקבל מידע גם לאחר שהסיסמה הוחלפה.
חשוב לנהל הרשאות בצורה מדויקת. לא כל עובד צריך גישה מלאה לתיבות משותפות, למסמכים פיננסיים או להגדרות הדואר הארגוניות. בנוסף, יש לוודא שיש גיבוי שניתן לשחזר ממנו הודעות ונתונים במקרה של מחיקה, תקלה או אירוע אבטחה. גיבוי אינו מחליף הגנה, אך הוא מצמצם את הנזק כאשר משהו משתבש.
מה עושים כשעובד לחץ על קישור חשוד
התגובה הראשונה קובעת הרבה. אם עובד הזין סיסמה בדף חשוד, פתח קובץ בעייתי או אישר בקשת גישה לא מוכרת, אין להמתין כדי לראות אם יקרה משהו. יש לדווח מיד לגורם הטכני האחראי, לשנות סיסמה מחשב תקין, לנתק גישות פעילות ולבדוק אם נוצרו כללים חריגים בתיבה או בוצעו העברות של הודעות.
לא כל לחיצה פירושה שהמערכת נפרצה, אך גם לא נכון להניח שהכול בסדר. בדיקה מהירה יכולה לכלול סקירת כניסות לחשבון, פעולות שבוצעו בתיבה, הודעות שנשלחו בשם העובד וניסיונות גישה למערכות נוספות. ככל שהטיפול מהיר יותר, כך קל יותר לעצור התפשטות ולמנוע פגיעה רחבה יותר.
לעסק שאין לו צוות פנימי מלא, חשוב שתהיה כתובת אחת שאחראית על הטיפול: מי בודק, מי מחליט אם יש לנתק מחשב, מי מתקשר לספק הדואר ומי מתעד את האירוע. מודל תמיכה מנוהל מאפשר לקצר את הזמן שבין דיווח של עובד לבין תגובה מקצועית, במקום להשאיר את המקרה בין כמה גורמים.
סינון דואר זבל כחלק מרציפות עסקית
אבטחת דואר נכונה מתחברת ישירות לניהול המחשוב הכולל. היא צריכה לעבוד לצד הגנת תחנות קצה, עדכוני אבטחה, גיבוי, הרשאות משתמשים וניטור מערכות. אם רכיב אחד מוזנח, הודעה זדונית אחת עלולה לנצל את הפער הזה.
A-zuzIT מתייחסת לדואר הארגוני כחלק מהתשתית שמחזיקה את העסק עובד – לא כעוד שירות נפרד שצריך לזכור לטפל בו. התאמת מדיניות הסינון, בדיקת התרעות, טיפול מהיר באירועים ותמיכה בעובדים מאפשרים לעסק להתמקד בפעילות שלו, גם כשהאיומים ממשיכים להשתנות.
הצעד המעשי שכדאי לבצע כבר עכשיו הוא לבקש בדיקה של הגדרות הדואר הקיימות: מה נחסם, מה מגיע להסגר, האם מופעל אימות רב-שלבי, מי מחזיק בהרשאות ניהול ומהו תהליך התגובה במקרה של הודעה חשודה. כמה תשובות ברורות היום יכולות לחסוך אירוע מורכב מחר.