הגדרת גיבוי אוטומטי למחשבי משרד בלי הפתעות

כיצד לטפל בהתקפת כופרה משרדית בלי לאבד שליטה
אוקטובר 15, 2026
קובץ הצעת מחיר שנמחק, תיקיית הנהלת חשבונות שהוצפנה או מחשב נייד שנגנב אינם אירועים נדירים – אבל הם עלולים לעצור פעילות עסקית בתוך דקות. הגדרת גיבוי אוטומטי למחשבי משרד אינה פעולה טכנית שמבצעים פעם אחת ושוכחים ממנה. זהו תהליך תפעולי שמטרתו לאפשר לעסק לחזור לעבודה במהירות, גם כאשר משהו משתבש.
הפער בין גיבוי שקיים על הנייר לבין גיבוי שאפשר באמת לשחזר ממנו מתגלה בדרך כלל ברגע הכי לא נוח. לכן, לפני שבוחרים מערכת או נפח אחסון, צריך להגדיר מה מגבים, באיזו תדירות, מי אחראי לבדוק שהגיבוי הושלם, וכמה זמן העסק יכול להרשות לעצמו להיות ללא המידע שלו.
הגדרת גיבוי אוטומטי למחשבי משרד מתחילה במיפוי
לא כל קובץ דורש אותה רמת הגנה, ולא כל מערכת יכולה להמתין יום שלם עד לגיבוי הבא. משרד עורכי דין, למשל, עשוי להזדקק לגישה מהירה למסמכי תיקים ולעדכונים שנעשו במהלך היום. חברה עם מערכת מכירות, קבצי ייצור או בסיס נתונים פעיל צריכה להגן גם על המידע שנוצר בין שני גיבויים ליליים.
המיפוי צריך לכלול את מחשבי העובדים, השרתים המקומיים אם קיימים, תיקיות משותפות, מערכות הנהלת חשבונות, דואר אלקטרוני, מסמכים בענן ומידע שמוחזק אצל ספקים חיצוניים. טעות נפוצה היא לגבות רק את השרת או רק את תיקיית המסמכים, ולהשאיר מחוץ לתהליך קבצים מקומיים בשולחן העבודה, קבצי תוכנה ייעודיים או הגדרות מערכת קריטיות.
חשוב גם להפריד בין מידע שנדרש לשחזור מיידי לבין חומר ארכיוני. גיבוי מלא של כל דבר, ללא מדיניות שמירה ברורה, מגדיל עלויות ומקשה על איתור הגרסה הנכונה בעת תקלה. מצד שני, מחיקה מהירה מדי של גרסאות קודמות עלולה להשאיר את העסק ללא יכולת להתאושש מקובץ שנפגע לפני שבועות.
לא להסתפק בעותק אחד
הכלל המקובל הוא מודל 3-2-1: שלושה עותקים של המידע, על שני אמצעי אחסון שונים, כאשר לפחות עותק אחד נשמר מחוץ למשרד. המשמעות המעשית אינה בהכרח שלוש מערכות מסובכות, אלא מנגנון שמגן מפני כמה תרחישים במקביל – תקלה בדיסק, גניבת ציוד, שריפה, מחיקה בטעות או מתקפת כופר.
גיבוי לכונן חיצוני שמחובר קבוע לאותו מחשב אינו מספק הגנה מלאה. אם המחשב מוצפן על ידי נוזקה, הכונן המחובר עלול להיפגע יחד איתו. גם סנכרון לענן אינו תמיד גיבוי: אם עובד מוחק תיקייה והמחיקה מסתנכרנת, ייתכן שהעותק בענן ישקף בדיוק את אותה טעות. לכן נדרשים ניהול גרסאות, תקופות שמירה מוגדרות ויכולת לשחזר מידע לנקודת זמן קודמת.
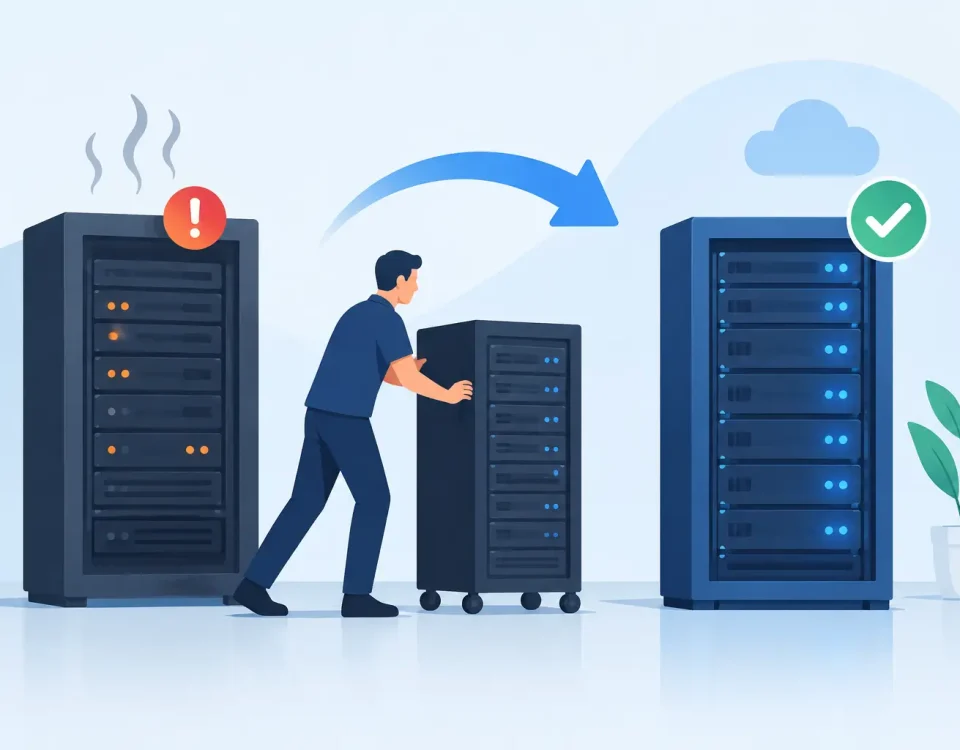
לעסקים רבים מתאים שילוב של גיבוי מקומי מהיר לצורך שחזור קבצים או מערכות בזמן קצר, יחד עם עותק מוצפן בענן או באתר חיצוני. הגיבוי המקומי מקצר זמני התאוששות, והעותק החיצוני מספק שכבת הגנה כאשר המשרד עצמו או התשתית המקומית נפגעים.
איך בונים תהליך גיבוי שעובד בפועל
התקנה של תוכנת גיבוי לבדה אינה מספיקה. ההגדרה צריכה להיות מותאמת לאופי העבודה, לקצב השינויים ולרמת הסיכון של כל מערכת. תהליך נכון כולל כמה החלטות ברורות:
- מגדירים אילו נתונים ומערכות נכנסים לגיבוי, כולל תיקיות משותפות, מסדי נתונים, מחשבים ניידים ושירותי ענן.
- קובעים תדירות גיבוי בהתאם לנזק האפשרי. מסמכים שמשתנים מעט יכולים להיגבות אחת ליום, בעוד נתונים תפעוליים עשויים לדרוש גיבוי תכוף יותר.
- בוחרים מדיניות שמירה: כמה גרסאות יישמרו, לכמה זמן, ומה יישמר לצורכי ארכיון או דרישות רגולטוריות.
- מגדירים הצפנה, הרשאות גישה ואימות רב-שלבי לחשבון שמנהל את הגיבויים.
- מפעילים התראות על כישלון, חריגה בנפח או ניתוק של מחשב שלא גובה במשך זמן חריג.
- מבצעים בדיקות שחזור מתוכננות ולא מסתמכים רק על הודעת הצלחה אוטומטית.
הגדרה טובה מתחשבת גם בשעות העבודה ובחיבור האינטרנט. גיבוי ראשון של נפח מידע גדול יכול להכביד על הקו ולפגוע בעבודה השוטפת. במקרים כאלה אפשר לתזמן פעולות כבדות לשעות הלילה, להגביל את רוחב הפס או לבצע העתקה ראשונית בצורה מבוקרת. לאחר מכן, גיבויים מצטברים מעבירים רק את השינויים, ולכן העומס קטן בדרך כלל.
תדירות הגיבוי נקבעת לפי זמן ההתאוששות
השאלה הנכונה אינה רק כל כמה זמן מגבים, אלא כמה מידע העסק מוכן לאבד במקרה של תקלה. אם גיבוי מתבצע פעם ביממה, נקודת השחזור האחרונה עלולה להיות מתחילת יום העבודה הקודם. בעסק שבו עשרות הזמנות, פניות לקוחות או עדכונים כספיים נכנסים מדי יום, אובדן כזה עשוי לייצר עבודה ידנית רבה, טעויות ופגיעה בשירות.
במקביל, צריך להגדיר כמה זמן מותר למערכת להיות מושבתת. שחזור קובץ בודד יכול להימשך דקות, אך שחזור שרת שלם, תוכנות והרשאות עשוי להימשך שעות ואף יותר, בהתאם לנפח ולתשתית. ארגון שמנהל את הציפיות האלה מראש יכול לבחור פתרון שמתאים לו באמת, במקום לגלות בזמן אירוע שהפתרון הזול ביותר אינו עומד בצורכי הפעילות.
אבטחת הגיבוי חשובה כמו הגיבוי עצמו
מאגר גיבויים כולל לעיתים את המידע הרגיש ביותר בארגון: מסמכי עובדים, נתוני לקוחות, חוזים, מידע פיננסי וסודות מסחריים. אם הגישה אליו אינה מוגנת, הגיבוי עלול להפוך לנקודת חולשה במקום לרשת ביטחון.
יש להצפין את המידע בזמן ההעברה ובזמן האחסון, ולהגביל את הגישה רק לאנשים שנדרשים לכך. חשבון הגיבוי לא צריך להיות חשבון מנהל רגיל שמשמש לעבודה יומיומית, וחשוב להגן עליו באמצעות אימות רב-שלבי וסיסמה ייחודית. כדאי גם להגדיר הרשאות נפרדות למי שיכול לצפות בגיבוי, למי שיכול לשחזר, ולמי שמורשה למחוק גרסאות או לשנות מדיניות שמירה.
בתרחיש של מתקפת כופר, שכבת הגנה משמעותית היא עותק שאינו ניתן לשינוי או למחיקה בקלות. פתרון כזה אינו מבטל את הצורך באבטחת מידע, עדכונים והדרכת עובדים, אך הוא מצמצם את הסיכוי שתוקף יפגע גם במידע המקורי וגם בכל אפשרויות השחזור שלו.
בדיקת שחזור היא המבחן היחיד שקובע
סימון ירוק במערכת הגיבוי אומר שהפעולה הסתיימה, לא בהכרח שהמידע אכן זמין ותקין. קבצים עלולים להיות חסרים, הרשאות עלולות להשתנות, וסביבת שחזור עשויה להיות שונה מהסביבה המקורית. לכן יש לתכנן בדיקות תקופתיות של שחזור קבצים, תיקיות ומערכות מרכזיות.
בדיקה טובה אינה חייבת להשבית את המשרד. אפשר לשחזר קובץ לדוגמה לתיקייה נפרדת, לוודא שהוא נפתח ושגרסתו נכונה, ולבדוק מדי תקופה גם תרחיש רחב יותר של שחזור מערכת או שרת בסביבה מבודדת. חשוב לתעד את משך השחזור ואת הבעיות שהתגלו, כדי לשפר את התהליך לפני אירוע אמיתי.
כדאי לקבוע גורם אחראי שמקבל דוחות והתראות ובודק חריגות. בעסקים ללא מחלקת מחשוב פנימית, ספק שירות מנוהל יכול לבצע את המעקב, לטפל בכשלי גיבוי ולוודא שהמערכת לא נשארת שבועות ללא הגנה בגלל סיסמה שפג תוקפה, חיבור שנפל או נפח אחסון שהתמלא.
מדיניות ברורה מונעת החלטות בלחץ
גיבוי הוא גם עניין של אחריות ארגונית. עובדים צריכים לדעת היכן לשמור מסמכים עסקיים, אילו תיקיות מגובות, ומה עושים כאשר נמחק קובץ או מחשב אובד. ככל שהמידע מפוזר יותר בין שולחנות עבודה, כוננים פרטיים ושירותים אישיים, כך קשה יותר להבטיח התאוששות מלאה.
מדיניות קצרה וברורה יכולה לקבוע שכל חומר עסקי נשמר במיקום מאושר, שמחשבים ניידים נכללים בגיבוי, ושפנייה לשחזור מתבצעת מיד כשמזהים בעיה. אין צורך להעמיס נהלים על העובדים, אבל צריך למנוע מצב שבו מידע חיוני נשאר במקום שאיש אינו יודע שהוא קיים.
לעסק שצומח, מחליף עובדים או עובר יותר שירותים לענן, כדאי לבחון את ההגדרות מחדש לפחות אחת לתקופה. מערכת שהותאמה לעשרה עובדים ולכמה גיגה-בתים של מסמכים לא בהכרח תתאים למבנה הפעילות בעוד שנתיים.
גיבוי אוטומטי איכותי מעניק לעסק משהו מעשי מאוד: יכולת להמשיך לעבוד גם אחרי תקלה לא צפויה. כאשר המידע ממופה, הגיבויים מנוטרים והשחזור נבדק, אפשר לטפל באירוע בצורה מסודרת – ולא לקבל החלטות קריטיות תחת לחץ.