איך לבחור אנטי וירוס עסקי שמתאים לארגון

כיצד להקים רשת אלחוטית מאובטחת לעסק שלך
אוקטובר 29, 2026
תמיכה טכנית לעסקים שמונעת השבתה מיותרת
נובמבר 2, 2026
תיבת דואר אחת שנפתחת בטעות, מחשב שלא קיבל עדכון כמה שבועות או עובד שמתחבר מרחוק בלי הגדרה נכונה – אלה יכולים להספיק כדי לעצור פעילות של משרד שלם. אנטי וירוס עסקי אינו רק תוכנה שמותקנת על המחשבים. הוא חלק ממערך שמטרתו לשמור על נתוני החברה, לאפשר לעובדים להמשיך לעבוד ולמנוע מצב שבו תקלה אחת הופכת להשבתה יקרה.
לעסקים קטנים ובינוניים יש לעיתים פחות שכבות הגנה ופחות כוח אדם פנימי שמטפל באבטחת מידע. דווקא משום כך, בחירה נכונה של פתרון והפעלה שוטפת שלו משפיעות ישירות על הרציפות העסקית. השאלה אינה רק איזה מוצר לרכוש, אלא מי ינהל אותו, מי יבחן התראות ומה קורה ברגע שבו מתגלה איום.
למה אנטי וירוס ביתי לא מספיק לעסק
במבט ראשון, תוכנת אבטחה למחשב ביתי עשויה להיראות כמו פתרון חסכוני. היא מזהה קבצים חשודים, מציגה התראות ולעיתים כוללת גם הגנה בסיסית מפני אתרים זדוניים. אבל עסק עובד אחרת: יש בו משתמשים רבים, מחשבים ניידים ונייחים, שרתים, קבצים משותפים, מערכות ענן ולעיתים גם עובדים מרחוק. כל אלה דורשים תמונה מרכזית, מדיניות אחידה ויכולת תגובה מהירה.
פתרון עסקי מאפשר לנהל את ההגנה ממקום אחד. מנהל המערכת או ספק שירותי המחשוב יכולים לראות אילו מחשבים אינם מעודכנים, איזה משתמש נתקל באיום, האם הופעלה הגנה נגד כופרה והאם קיימים מחשבים שלא מחוברים לרשת זמן רב. במקום לגלות בעיה רק כשעובד מתקשר ואומר שהמחשב ננעל, אפשר לטפל בחלק מהאירועים כבר בשלב ההתראה.
הפער המהותי הוא לא רק בטכנולוגיה אלא בשליטה. בעסק, תוכנה שלא מותקנת, רישיון שפג תוקפו או הגדרה שניתן לכבות בלחיצה הופכים לחוליה חלשה. מערכת מנוהלת מצמצמת את התלות בזיכרון של העובדים ובפעולות ידניות.
מה צריך לכלול אנטי וירוס עסקי
הגנה טובה אינה מסתכמת בסריקה תקופתית של קבצים. איום מודרני עלול להגיע דרך קובץ מצורף, קישור מתחזה, פרצת אבטחה בדפדפן, התקן נייד או גישה מרחוק. לכן יש לבחון פתרון לפי היכולת שלו להתמודד עם תרחישים מעשיים, ולא רק לפי שם המותג או המחיר למשתמש.
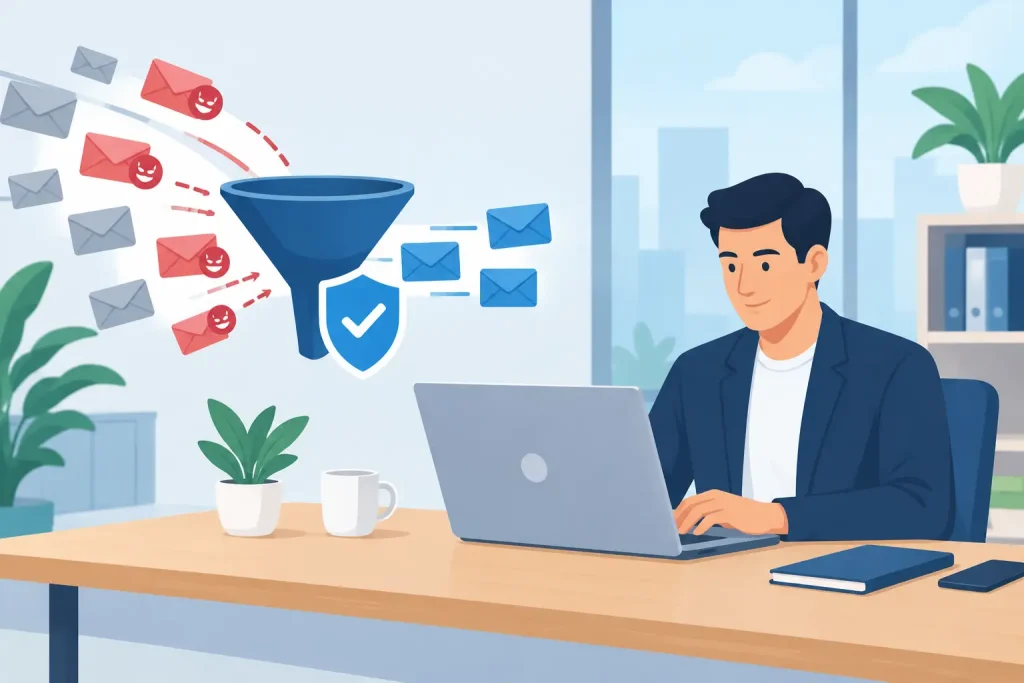
ראשית, נדרשת הגנה בזמן אמת מפני נוזקות, קבצים חשודים והורדות מסוכנות. שנית, הגנה מפני כופרה חשובה במיוחד במשרדים שמחזיקים מסמכי לקוחות, חומר פיננסי, חוזים או מאגרי מידע. כופרה אינה רק בעיית מחשב – היא עלולה למנוע גישה למסמכים, לעכב שירות ללקוחות וליצור נזק תפעולי ומוניטיני.
חשובה גם יכולת זיהוי התנהגות חריגה. לא כל תקיפה מזוהה לפי חתימה מוכרת של וירוס. לעיתים התוכנה צריכה לזהות פעולה לא שגרתית, למשל הצפנה מהירה של קבצים רבים, ניסיון לשנות הגדרות אבטחה או תהליך שמתחיל לגשת לתיקיות רשת ללא סיבה ברורה.
בארגון שבו עובדים מחוץ למשרד, כדאי לוודא שההגנה ממשיכה לפעול גם כשהמחשב אינו מחובר לרשת הפנימית. מחשב נייד בבית, בבית קפה או אצל לקוח חייב לקבל עדכונים ולדווח על אירועים, אחרת הוא עלול לחזור למשרד כשהוא כבר נגוע.
ניהול מרכזי הוא ההבדל בין מוצר לשירות
אפשר לרכוש רישוי לתוכנת אבטחה, להתקין אותה ולסמן וי. בפועל, זו רק תחילת העבודה. אנטי וירוס עסקי יעיל דורש ניטור של סטטוס ההגנה, בדיקה שהעדכונים יורדים כראוי, טיפול במחשבים שבהם ההגנה הוסרה או נפגעה, ובחינה של התראות אמיתיות.
מצד שני, לא כל התראה מחייבת עצירה מלאה של העבודה. מערכות אבטחה עשויות לייצר גם התרעות שווא, במיוחד בתוכנות ייעודיות או בקבצים שאינם נפוצים. כאן נדרש גורם מקצועי שיודע לבדוק את האירוע, להחליט אם לבודד מחשב, לאשר קובץ בטוח או לבצע פעולת ניקוי. תגובה אוטומטית מדי עלולה להפריע לפעילות, בעוד התעלמות עלולה לאפשר לאיום להתפשט.
לכן, עסקים רבים בוחרים לשלב את המערכת במסגרת שירותי מחשוב מנוהלים. ספק שמכיר את הרשת, את השרתים, את אופן הגיבוי ואת מערכות העבודה של הארגון יכול להגיב בצורה מדויקת יותר. הוא אינו בוחן רק הודעה על מסך המחשב, אלא את ההשפעה האפשרית על כלל סביבת העבודה.
הגנה מפני כופרה מתחילה גם בגיבוי
יש נטייה לחשוב שאנטי וירוס מונע כל אירוע. המציאות מורכבת יותר. גם הפתרון הטוב ביותר אינו מבטיח חסינות מוחלטת, במיוחד כאשר תקיפות משתמשות בהתחזות, בסיסמאות שנגנבו או בחולשות שעדיין לא התגלו. לכן הגנה נכונה בנויה מכמה שכבות שעובדות יחד.
גיבוי תקין הוא שכבה קריטית. אם קבצים מוצפנים או נמחקים, גיבוי שנבדק ושאפשר לשחזר ממנו במהירות יכול לקצר משמעותית את זמן ההשבתה. עם זאת, גיבוי שמחובר באופן קבוע לאותה סביבת רשת עלול להיפגע גם הוא. חשוב לבנות מדיניות הכוללת הפרדה, שמירת גרסאות ובדיקות שחזור בפועל – לא רק הודעה שהגיבוי הסתיים בהצלחה.
אבטחת דואר אלקטרוני, עדכוני מערכת הפעלה, ניהול הרשאות וגישה מאובטחת מרחוק משלימים את התמונה. אם עובד מקבל קובץ זדוני בדואר והמערכת חוסמת אותו לפני ההורדה, נחסכת התמודדות מורכבת בהמשך. אם לעובדים יש הרשאות רק למה שהם צריכים, גם נזק פוטנציאלי מצטמצם.
איך בוחרים פתרון שמתאים לגודל הארגון
אין פתרון אחד שמתאים לכל חברה. משרד של עשרה עובדים עם מחשבים ניידים ושירותי ענן אינו זקוק בהכרח לאותו מערך שמשרת ארגון עם שרתים מקומיים, מספר סניפים ומערכות ייעודיות. הבחירה צריכה להתבסס על הסיכון, על מבנה העבודה ועל רמת התמיכה הנדרשת.
לפני קבלת החלטה, כדאי למפות את מספר תחנות הקצה, סוגי המכשירים, העבודה מרחוק, מערכות הענן, רגישות המידע והאם קיימים שרתים או תיקיות משותפות. יש לבדוק גם מי אחראי לטפל בהתראות ומי זמין במקרה של חשד לאירוע אבטחה. רישוי זול שאיש אינו מנהל עשוי להיות יקר יותר מפתרון מנוהל, משום שהוא לא נותן מענה ברגע האמת.
כדאי לשאול את ספק המחשוב שאלות מעשיות: האם ניתן לראות דוח מצב לכל המחשבים? האם התראות נבדקות באופן שוטף? מהו נוהל הטיפול במחשב שנחשד כנגוע? האם קיימת תמיכה מרחוק, ובמקרה הצורך גם הגעה פיזית? התשובות מעידות לא רק על איכות המוצר, אלא על יכולת השירות סביבו.
טעויות שמחלישות את ההגנה
הטעות הראשונה היא להתייחס לאבטחה כאל רכישה חד-פעמית. רישיונות, מערכות הפעלה, דפדפנים ותוכנות עבודה משתנים כל הזמן. ללא תחזוקה, עדכונים ובקרה, גם פתרון מצוין מאבד מהיעילות שלו.
טעות נוספת היא לאפשר לעובדים לעבוד עם הרשאות מנהל ללא צורך. הרשאות גבוהות מקלות לעיתים על התקנת תוכנות, אבל הן גם מאפשרות לנוזקה לבצע שינויים עמוקים יותר במערכת. נכון לבנות את ההרשאות לפי תפקיד ולתת גישה מורחבת רק למי שזקוק לה.
גם הגורם האנושי דורש התייחסות. עובדים אינם אנשי אבטחת מידע, ולא צריך לצפות מהם לזהות כל ניסיון התחזות. הדרכה קצרה וברורה יכולה ללמד אותם לעצור לפני פתיחת קובץ חריג, לבדוק כתובת שולח, לא למסור סיסמה ולדווח מיד על הודעה חשודה. דיווח מהיר מאפשר לטפל בבעיה לפני שהיא מתרחבת.
אבטחה שמאפשרת לעבוד בשקט
מטרת האבטחה אינה להכביד על העובדים או ליצור אינסוף חלונות קופצים. המטרה היא לאפשר לארגון לעבוד בביטחון, בידיעה שיש מי שמנטר, מעדכן ומגיב כשצריך. פתרון נכון צריך להיות מותאם לקצב העבודה של החברה, לשמור על ביצועי המחשבים ולתת לצוות תשובה ברורה כאשר מתרחש אירוע.
ב-A-zuzIT רואים באנטי וירוס העסקי חלק ממערך רחב של תחזוקת מחשבים, גיבוי, אבטחת מידע ותמיכה שוטפת. כשאותו גורם מכיר את התשתית ומלווה את הארגון לאורך זמן, קל יותר לאתר חולשות, לקבל החלטות נכונות ולשמור על פעילות רציפה גם כאשר מתעורר איום. ההגנה הטובה ביותר היא זו שמנוהלת לפני שמתגלה התקלה – ונשארת זמינה בדיוק כשהעסק זקוק לה.