סקירת פתרון VPN לעסקים שמתאים לעבודה רציפה

תמיכה טכנית לעסקים שמונעת השבתה מיותרת
נובמבר 2, 2026
עובד שמתחבר מהבית למערכת הנהלת החשבונות, מנהל שנכנס לקבצים רגישים בדרך לפגישה וספק שזקוק לגישה מוגבלת לשרת – כל אחד מהם יכול להיות נקודת חולשה או חלק מסביבת עבודה מאובטחת. ההבדל נקבע לפי התכנון, ההגדרות והניהול השוטף. סקירת פתרון VPN לעסקים צריכה לכן להתמקד לא רק בשאלה אם אפשר להתחבר מרחוק, אלא אם אפשר לעשות זאת בבטחה, במהירות ובשליטה מלאה.
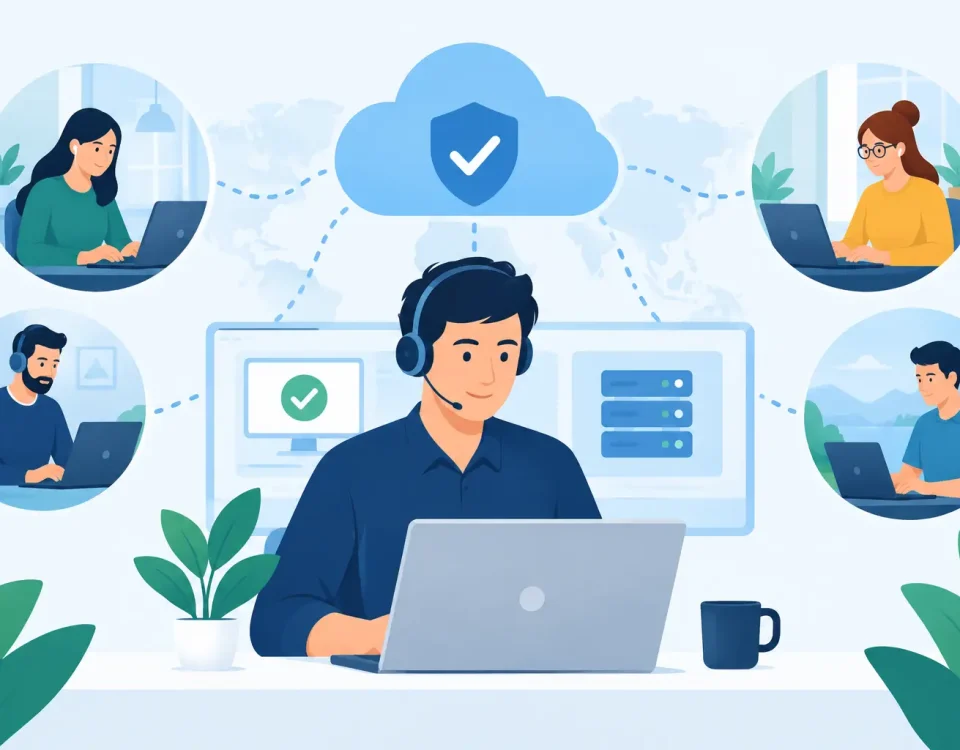
VPN הוא כלי שמייצר ערוץ תקשורת מוצפן בין המשתמש לבין רשת הארגון או שירות עסקי מוגדר. הוא מאפשר לעובדים מורשים לגשת למשאבים פנימיים גם מחוץ למשרד, בלי לחשוף את תעבורת המידע לרשת האלחוטית בבית, בבית מלון או במרחב עבודה משותף. עבור עסקים קטנים ובינוניים, זהו לעיתים רכיב קריטי בהמשכיות העסקית – אבל רק כאשר הוא מותאם לתשתית ולצורת העבודה בפועל.
מתי VPN הופך לצורך עסקי אמיתי
לא כל עסק זקוק לאותה תצורה. משרד שבו כל המערכות נמצאות בענן עשוי להסתפק בהגנות גישה אחרות, כגון אימות רב-שלבי וניהול הרשאות מתקדם. לעומת זאת, ארגון שמפעיל שרת קבצים, מערכת ייעודית, תוכנת הנהלת חשבונות מקומית, טלפוניה או ציוד במשרד צריך בדרך כלל דרך מאובטחת ומבוקרת לגשת אליהם מרחוק.
הצורך מתחזק כאשר עובדים משלבים עבודה מהמשרד ומהבית, כאשר מנהלים נדרשים לתת מענה גם מחוץ לשעות הפעילות, או כשיש אנשי מקצוע חיצוניים שזקוקים לגישה נקודתית. במקרים כאלה, חיבור מרחוק לא מאובטח עלול ליצור סיכון ממשי: חשיפת סיסמאות, גניבת מידע, חדירה לרשת או פגיעה בזמינות המערכות.
הנקודה החשובה היא שלא מתקינים VPN רק כדי לסמן וי על עבודה מרחוק. בוחנים אילו מערכות צריכות להיות נגישות, מי רשאי להתחבר, מאילו מכשירים ובאילו שעות. כך מצמצמים חשיפה בלי להקשות על העובדים לבצע את עבודתם.
סקירת פתרון VPN לעסקים: הקריטריונים שבאמת קובעים
פתרון טוב מתחיל באבטחה, אך אינו מסתיים בה. מערכת שדורשת פעולות מסורבלות בכל כניסה תגרום לעובדים לחפש קיצורי דרך. מנגד, מערכת קלה מדי ללא בקרה מספקת עלולה להפוך לשער פתוח לרשת. האיזון בין נוחות, שליטה והגנה הוא לב הבדיקה.
הצפנה ואימות זהות
חיבור VPN חייב להשתמש בהצפנה עדכנית ובפרוטוקול מאובטח, אך עבור בעל העסק זו אינה רק שאלה של מפרט טכני. יש לבדוק שהגישה אינה נשענת על סיסמה בלבד. אימות רב-שלבי מוסיף שכבת הגנה משמעותית: גם אם סיסמה נחשפה, לא ניתן יהיה להיכנס ללא אמצעי האימות הנוסף.
חשוב גם להגדיר מדיניות סיסמאות, לחסום ניסיונות התחברות חריגים ולבטל מיד גישה לעובד שעזב או לספק שסיים פרויקט. ללא תהליך מסודר של ניהול משתמשים, גם פתרון מתקדם יאבד חלק גדול מהיתרון שלו.
הרשאות לפי תפקיד ולא גישה לכל הרשת
אחת הטעויות הנפוצות היא לתת לכל משתמש שמתחבר מרחוק גישה מלאה לרשת הארגונית. בפועל, עובדת שירות לקוחות אינה זקוקה לאותן הרשאות כמו מנהל מערכת, וספק חיצוני לא אמור לראות תיקיות שאינן רלוונטיות למשימה שלו.
פתרון נכון מאפשר להגדיר קבוצות משתמשים, גישה לשרתים או לתיקיות מסוימות בלבד, ולעיתים גם גישה זמנית עם תאריך תפוגה. עקרון ההרשאה המינימלית מפחית נזק אפשרי במקרה של טעות אנוש, אובדן מחשב או ניסיון תקיפה.
ביצועים שמתאימים לעומס האמיתי
VPN מאובטח שאינו עובד במהירות סבירה אינו משרת את העסק. האטה מורגשת במיוחד בעבודה עם קבצים גדולים, מערכות שפועלות מול שרת במשרד, שיחות קוליות או שימוש מרובה של כמה עובדים במקביל.
לכן יש לבדוק את רוחב הפס במשרד, את יכולת חומת האש או הנתב לטפל בחיבורים מוצפנים, ואת מספר המשתמשים הצפוי בשעות העומס. פתרון שמתאים לחמישה משתמשים מזדמנים לא בהכרח יתאים לעשרים עובדים שמתחברים במקביל בתחילת יום העבודה. גם איכות חיבור האינטרנט של העובד משפיעה, ולכן נדרש תיאום ציפיות ברור.
ניהול, ניטור ותיעוד
במערכת עסקית, חשוב לדעת מי התחבר, מתי ומאיזה מכשיר. תיעוד חיבורים מסייע בבדיקת אירועים, בזיהוי שימוש חריג ובמתן תמיכה מהירה כאשר עובד מתקשה להיכנס.
הניהול צריך להיות פשוט מספיק כדי להוסיף משתמש, לשנות הרשאה או להשבית גישה בלי להסתמך על הגדרות ידניות מסובכות בכל מחשב. במקביל, יש לבחון אפשרות לניטור התראות: ניסיונות כושלים חוזרים, התחברות ממיקום לא צפוי או שימוש בחשבון שכבר לא אמור להיות פעיל.
איזה מודל חיבור מתאים לעסק
יש כמה דרכים מרכזיות ליישם VPN, והבחירה תלויה בתשתית הקיימת ובאופן העבודה. חיבור משתמשים מרחוק לרשת המשרד מתאים לעובדים שצריכים גישה למערכות פנימיות. חיבור בין סניפים מתאים כאשר רוצים לקשר באופן קבוע בין שני אתרים או יותר כאילו היו רשת אחת. קיימת גם גישה מוגנת למערכת מסוימת בלבד, למשל לשרת יישומים, במקום לפתוח את כל הרשת.
לעסק קטן עם משרד אחד וצוות היברידי, פתרון משתמשים מרחוק המנוהל דרך חומת אש עסקית יהיה לעיתים הבחירה הנכונה. לעסק עם סניפים, מחסנים או עובדים שעובדים מול שרתים במספר אתרים, ייתכן שחיבור קבוע בין אתרים ייתן תוצאה יציבה ונוחה יותר.
אין כאן תשובה אחידה. אם רוב העבודה נעשית באמצעות שירותי ענן, ייתכן שנכון יותר לצמצם את השימוש ב-VPN ולהגן ישירות על כל שירות בענן. אם מערכות הליבה נשארו במשרד, VPN מנוהל ומבוקר הוא בדרך כלל חלק הכרחי מהתשתית.
טעויות שמחלישות גם פתרון איכותי
הטעות הראשונה היא שימוש בחשבונות משותפים. כאשר כמה עובדים משתמשים באותו שם משתמש, אי אפשר לדעת מי התחבר, קשה לבטל גישה לאדם מסוים, והאחריות מתפזרת. כל משתמש צריך חשבון אישי והרשאות מותאמות.
טעות נוספת היא לאפשר חיבור מכל מחשב פרטי בלי מדיניות ברורה. מחשב ביתי שאינו מעודכן, ללא הגנה מספקת או עם תוכנות לא מוכרות עלול להכניס סיכון לרשת. במקרים מסוימים נכון לאפשר גישה רק ממחשבים מנוהלים, ובמקרים אחרים ניתן להגדיר מגבלות נוספות לפי רמת הסיכון והצורך העסקי.
גם הזנחת עדכונים מסוכנת. חומות אש, מערכות הפעלה ותוכנות חיבור זקוקות לעדכוני אבטחה שוטפים. תשתית שנבנתה היטב לפני שלוש שנים אך לא נבדקה מאז אינה בהכרח מוגנת כיום. לצד העדכונים, יש לבצע בדיקות תקופתיות של משתמשים פעילים, הרשאות, ביצועים וגיבוי להגדרות.
איך בוחרים ספק וניהול שוטף
עסק ללא מחלקת מחשוב פנימית צריך להסתכל מעבר לרישיון התוכנה או למכשיר עצמו. השאלה היא מי מגדיר את המערכת, מי מטפל בתקלה דחופה, מי מוודא שהעדכונים מבוצעים ומי לוקח אחריות כאשר עובד לא מצליח להתחבר בדיוק לפני פגישה חשובה.
ספק מקצועי יתחיל במיפוי: אילו מערכות נגישות מרחוק, כמה משתמשים קיימים, אילו מכשירים נמצאים בשימוש ומה רמת הרגישות של המידע. לאחר מכן הוא יגדיר מדיניות גישה, יטמיע אימות רב-שלבי, יתעד את ההגדרות ויוודא שיש גורם זמין לתמיכה.
ב-A-zuzIT מתייחסים ל-VPN כחלק ממערך המחשוב הרחב, ולא כמוצר שעומד לבדו. חיבור מרחוק צריך לעבוד יחד עם אבטחת מידע, גיבוי, חומת אש, תחזוקת שרתים ותמיכה לעובדים. גישה זו מפחיתה תקלות שנוצרות כאשר כל רכיב מנוהל על ידי ספק אחר.
לפני שמאפשרים גישה מרחוק
לפני ההטמעה, כדאי לוודא שיש תשובות ברורות לכמה שאלות: אילו משתמשים חייבים גישה, לאילו משאבים בדיוק, האם לכל אחד מהם מופעל אימות רב-שלבי, האם ניתן לבטל גישה באופן מיידי, והאם קיים תיעוד מסודר של הגדרות החיבור. במקביל, יש לבחון את קיבולת האינטרנט ואת יכולת הציוד הקיים לעמוד בעומס.
לא פחות חשוב להדריך את העובדים. גם המערכת המאובטחת ביותר אינה מחליפה עירנות בסיסית: לא מאשרים בקשות אימות שלא יזמו, לא משתפים סיסמאות, מדווחים על מחשב שאבד ולא מתחברים לרשתות ציבוריות ללא ההגנה שהוגדרה.
פתרון VPN מוצלח אינו נמדד ביום ההתקנה, אלא ברגע שבו עובד צריך גישה מהירה, המערכת נשארת מוגנת והעסק ממשיך לפעול ללא עצירות מיותרות. כאשר התכנון נכון והניהול עקבי, העבודה מרחוק מפסיקה להיות סיכון תפעולי והופכת לכלי עבודה שאפשר לסמוך עליו.